Application Security
Wir prüfen Web-, Mobile- und Desktop-Anwendungen sowie APIs. Im Mittelpunkt stehen ausnutzbare Schwachstellen und ihre Bedeutung für Ihren Betrieb.
WAPT · MAPT · DAPT · APIST
OFFENSIVE SECURITY BY CS VISOR
Wir prüfen, wie angreifbar Ihre Systeme wirklich sind. Mit menschlicher Expertise, realistischen Angriffsszenarien und Ergebnissen, die Ihr Team weiterbringen.
01 / LEISTUNGEN
Von der einzelnen Anwendung bis zur komplexen Infrastruktur: Wir verbinden technische Tiefe mit dem Verständnis für Ihr Geschäft.
Wir prüfen Web-, Mobile- und Desktop-Anwendungen sowie APIs. Im Mittelpunkt stehen ausnutzbare Schwachstellen und ihre Bedeutung für Ihren Betrieb.
WAPT · MAPT · DAPT · APISTExterne und interne Netzwerke, Cloud-Umgebungen, Firewalls und WLAN: Wir untersuchen, wie aus einzelnen Schwächen relevante Angriffsketten werden.
ENPT · INPT · CPT · FRCA · WiSRZielorientierte Red-Teaming- und Adversary-Simulation-Einsätze prüfen definierte Angriffsszenarien – auf Basis eines abgestimmten Scopes und klarer Einsatzregeln.
RED TEAMING · ADVERSARY SIMULATION02 / UNSER ANSATZ
Angriffsfläche, Ziele, Scope und Einsatzregeln stimmen wir gemeinsam ab. Damit die Prüfung die Fragen beantwortet, die für Sie zählen.
Manuelle Tests und geeignete Werkzeuge greifen ineinander. Befunde werden reproduziert, bewertet und fachlich geprüft.
Klare Berichte, priorisierte Empfehlungen und ein technischer Nachtest machen die Behandlung der Risiken nachvollziehbar.
03 / ERGEBNISSE
Sie brauchen mehr als eine Liste von Schwachstellen. Sie brauchen Kontext, Prioritäten und eine belastbare Grundlage für die nächsten Schritte.
Technische Evidenz, Risikobewertung und konkrete Handlungsempfehlungen.
Eine verständliche Einordnung der Ergebnisse für Management und IT.
Ein dokumentierter technischer Nachtest zeigt den Stand der Behebung.
04 / DIE PLATTFORM
Die öffentliche Website erklärt unseren Ansatz. Ihren persönlichen Projektzugang finden Sie auf der REDOPS-Plattform.
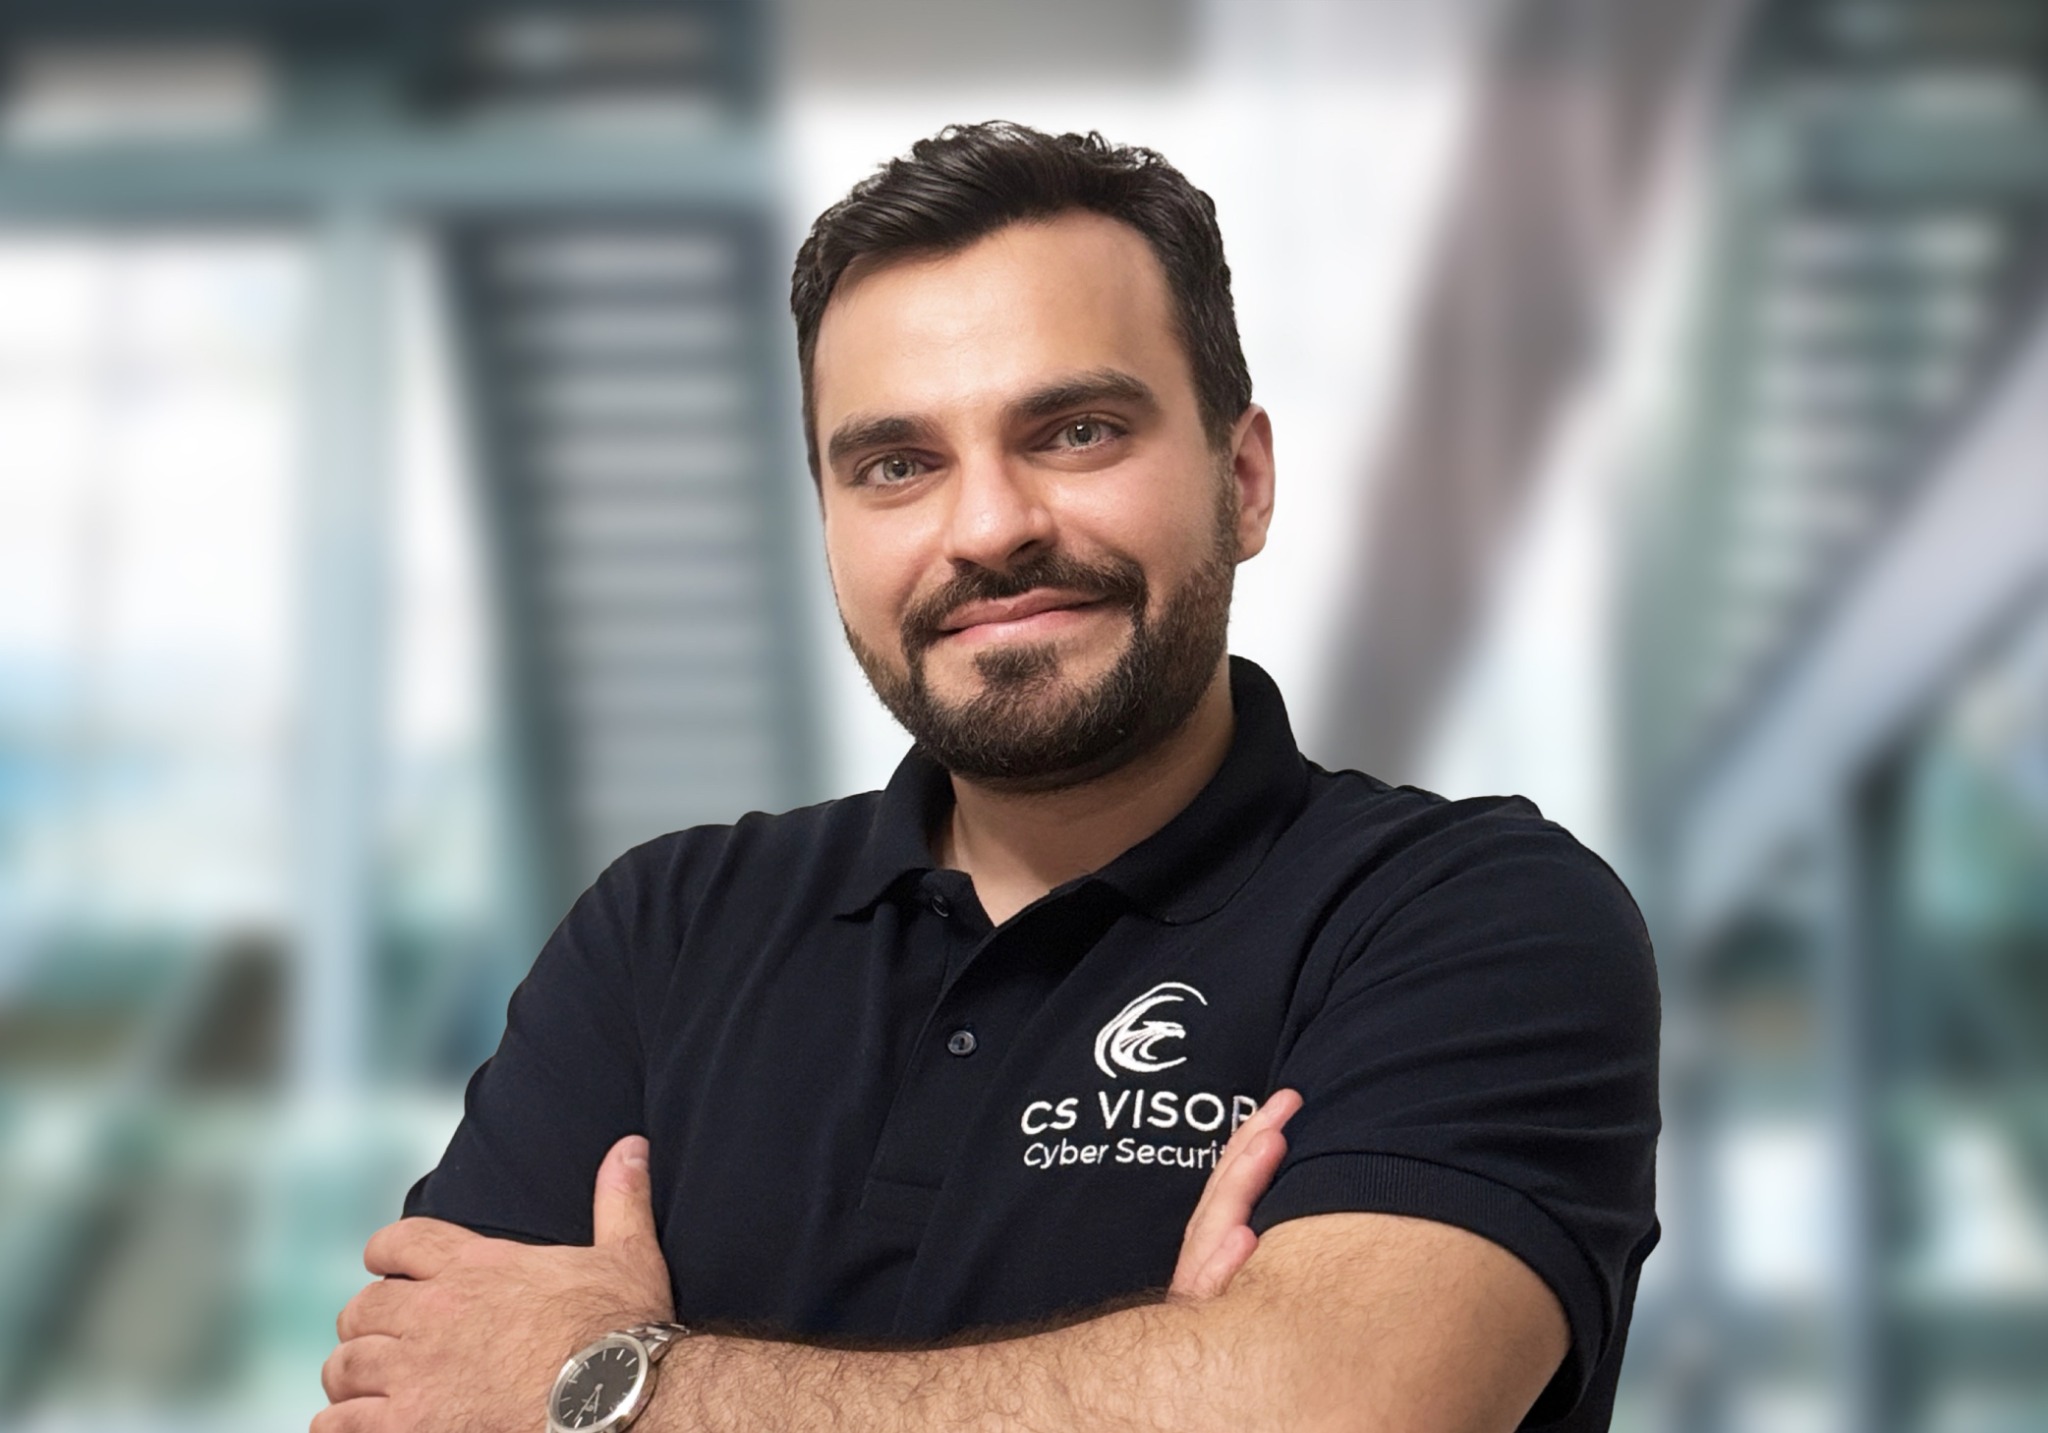
IHR PERSÖNLICHER ANSPRECHPARTNER
Cybersecurity Manager & PenTest Engagement Lead
Von der ersten Scope-Abstimmung bis zum Ergebnis: Besprechen Sie mit mir Ihre Ziele, Rahmenbedingungen und den passenden Prüfauftrag.